
End-to-End Şifreleme (E2EE), kullanıcılar arasındaki veri iletişimini güvence altına alan bir güvenlik protokolüdür. Veriyi yalnızca iletişime katılan taraflar okuyabilir, aradaki sistem veya ağlar bu veriye erişemez. Bu teknoloji, özellikle güvenli mesajlaşma uygulamalarında ve dosya transferlerinde kullanılır.
Bu makalede E2EE’nin nasıl çalıştığı, ağ güvenliğine olan katkıları ve bu sistemin avantajları ve sınırlamaları ele alınacaktır.
End-to-End Şifreleme Nedir?
E2EE, verilerin yalnızca alıcı ve gönderici arasında okunabilir olmasını sağlamak amacıyla tasarlanmış bir kriptografi yöntemidir. Mesaj, kullanıcının cihazında şifrelenir ve yalnızca alıcının cihazında çözülebilir. Bu, iletişimin ortasında bulunan sunucuların veya ağ cihazlarının mesajı okuyamamasını sağlar.
E2EE Kullanılan Yaygın Protokoller:
Signal Protocol: WhatsApp, Signal ve Google Messages gibi uygulamalarda kullanılır.
TLS (Transport Layer Security): Veriyi iki uç arasında şifrelemek için kullanılır, ancak E2EE tam kapsamlı uçtan uca şifrelemeyi içermez.
PGP (Pretty Good Privacy): E-posta iletişimlerinde güvenlik sağlar.
End-to-End Şifrelemenin Çalışma Prensibi
E2EE’de kullanılan ana bileşenler:
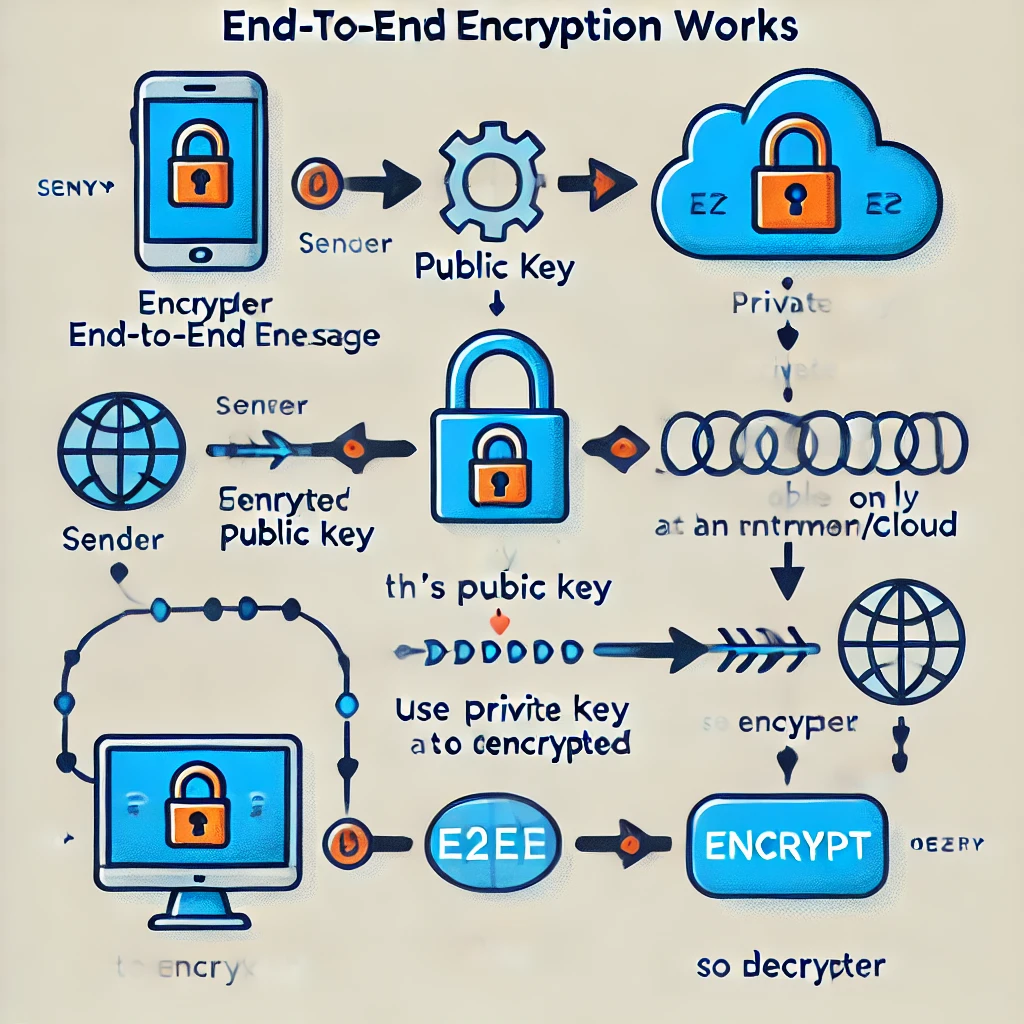
Açık anahtar (Public Key): Herkese açık olan, veriyi şifrelemek için kullanılan anahtardır.
Gizli anahtar (Private Key): Veriyi çözmek için yalnızca alıcıda bulunan anahtardır.
Adım adım E2EE süreci:
Gönderici, alıcının açık anahtarını kullanarak mesajı şifreler.
Şifreli mesaj, ağ üzerinden sunucu veya router gibi ara noktalardan geçer.
Alıcı, kendi gizli anahtarını kullanarak mesajı çözer.
Ağ Güvenliğine Katkıları
E2EE'nin Ağ Güvenliği Açısından Avantajları:
Veri Gizliliği: Veriler ağ üzerinde aktarılırken yetkisiz kişilerin eline geçse bile şifreli olduğu için kullanılamaz.
Kimlik Doğrulama: Kullanıcıların kimlikleri, yalnızca birbirlerinin anahtarlarına güvenerek doğrulanır.
Veri Bütünlüğü: Mesajlar değiştirilmeden karşı tarafa ulaştığından emin olunur.
E2EE ve Güvenlik Sınırlamaları
Kullanıcı Cihazlarında Tehdit: Şifreli veriler uçta güvenli olabilir, ancak cihazda kötü amaçlı yazılım varsa bilgiler çalınabilir.
Anahtar Yönetimi: Kullanıcıların anahtarlarının güvenliğini sağlaması gerekir. Anahtarların ele geçirilmesi iletişimin tehlikeye girmesine neden olabilir.
Yasal Düzenlemeler: E2EE’nin sağladığı güçlü gizlilik, bazı ülkelerde suç faaliyetlerini önlemekte zorluk yaratabilir ve hükümetler bu konuda baskı yapabilir.
E2EE ve VPN Teknolojisi Arasındaki Fark
E2EE: Sadece iletişimde bulunan iki tarafın veriyi görmesini sağlar. Veriler, iletişim cihazları arasında şifrelenir.
VPN: Veriyi ağ üzerinden taşırken şifreler, ancak uçta çözülür. Yani VPN, sağlayıcının veriyi okumasına olanak tanır.
E2EE'nin Uygulama Alanları
Mesajlaşma Uygulamaları: WhatsApp, Signal, Telegram gibi uygulamalar.
Dosya Transferi: Google Drive, Dropbox gibi bulut hizmetleri.
Bankacılık: Mobil ve internet bankacılığında veri güvenliğini sağlamak için.
IoT Cihazları: Akıllı cihazlarda güvenliği artırmak için.

Sonuç
End-to-End Şifreleme, günümüzde dijital iletişimde mahremiyet ve güvenliği sağlamak için en önemli teknolojilerden biridir. Özellikle kişisel ve hassas bilgilerin gizli kalmasını sağlayarak kullanıcıların verilerini koruma altına alır. Ancak, cihaz güvenliği ve anahtar yönetimi gibi ek önlemler alınmadığında E2EE’nin sağladığı koruma sınırlı kalabilir.
Bu makalede E2EE’nin nasıl çalıştığı, ağ güvenliğine olan katkıları ve bu sistemin avantajları ve sınırlamaları ele alınacaktır.
End-to-End Şifreleme Nedir?
E2EE, verilerin yalnızca alıcı ve gönderici arasında okunabilir olmasını sağlamak amacıyla tasarlanmış bir kriptografi yöntemidir. Mesaj, kullanıcının cihazında şifrelenir ve yalnızca alıcının cihazında çözülebilir. Bu, iletişimin ortasında bulunan sunucuların veya ağ cihazlarının mesajı okuyamamasını sağlar.
E2EE Kullanılan Yaygın Protokoller:
Signal Protocol: WhatsApp, Signal ve Google Messages gibi uygulamalarda kullanılır.
TLS (Transport Layer Security): Veriyi iki uç arasında şifrelemek için kullanılır, ancak E2EE tam kapsamlı uçtan uca şifrelemeyi içermez.
PGP (Pretty Good Privacy): E-posta iletişimlerinde güvenlik sağlar.
End-to-End Şifrelemenin Çalışma Prensibi
E2EE’de kullanılan ana bileşenler:
Açık anahtar (Public Key): Herkese açık olan, veriyi şifrelemek için kullanılan anahtardır.
Gizli anahtar (Private Key): Veriyi çözmek için yalnızca alıcıda bulunan anahtardır.
Adım adım E2EE süreci:
Gönderici, alıcının açık anahtarını kullanarak mesajı şifreler.
Şifreli mesaj, ağ üzerinden sunucu veya router gibi ara noktalardan geçer.
Alıcı, kendi gizli anahtarını kullanarak mesajı çözer.
Ağ Güvenliğine Katkıları
E2EE'nin Ağ Güvenliği Açısından Avantajları:
Veri Gizliliği: Veriler ağ üzerinde aktarılırken yetkisiz kişilerin eline geçse bile şifreli olduğu için kullanılamaz.
Kimlik Doğrulama: Kullanıcıların kimlikleri, yalnızca birbirlerinin anahtarlarına güvenerek doğrulanır.
Veri Bütünlüğü: Mesajlar değiştirilmeden karşı tarafa ulaştığından emin olunur.
E2EE ve Güvenlik Sınırlamaları
Kullanıcı Cihazlarında Tehdit: Şifreli veriler uçta güvenli olabilir, ancak cihazda kötü amaçlı yazılım varsa bilgiler çalınabilir.
Anahtar Yönetimi: Kullanıcıların anahtarlarının güvenliğini sağlaması gerekir. Anahtarların ele geçirilmesi iletişimin tehlikeye girmesine neden olabilir.
Yasal Düzenlemeler: E2EE’nin sağladığı güçlü gizlilik, bazı ülkelerde suç faaliyetlerini önlemekte zorluk yaratabilir ve hükümetler bu konuda baskı yapabilir.
E2EE ve VPN Teknolojisi Arasındaki Fark
E2EE: Sadece iletişimde bulunan iki tarafın veriyi görmesini sağlar. Veriler, iletişim cihazları arasında şifrelenir.
VPN: Veriyi ağ üzerinden taşırken şifreler, ancak uçta çözülür. Yani VPN, sağlayıcının veriyi okumasına olanak tanır.
E2EE'nin Uygulama Alanları
Mesajlaşma Uygulamaları: WhatsApp, Signal, Telegram gibi uygulamalar.
Dosya Transferi: Google Drive, Dropbox gibi bulut hizmetleri.
Bankacılık: Mobil ve internet bankacılığında veri güvenliğini sağlamak için.
IoT Cihazları: Akıllı cihazlarda güvenliği artırmak için.
Sonuç
End-to-End Şifreleme, günümüzde dijital iletişimde mahremiyet ve güvenliği sağlamak için en önemli teknolojilerden biridir. Özellikle kişisel ve hassas bilgilerin gizli kalmasını sağlayarak kullanıcıların verilerini koruma altına alır. Ancak, cihaz güvenliği ve anahtar yönetimi gibi ek önlemler alınmadığında E2EE’nin sağladığı koruma sınırlı kalabilir.